Le cadre marocain émergent&Règlement AI ACT Européen Dr. HICHAM MORJANE
Abstract :
Mesdames et Messieurs,
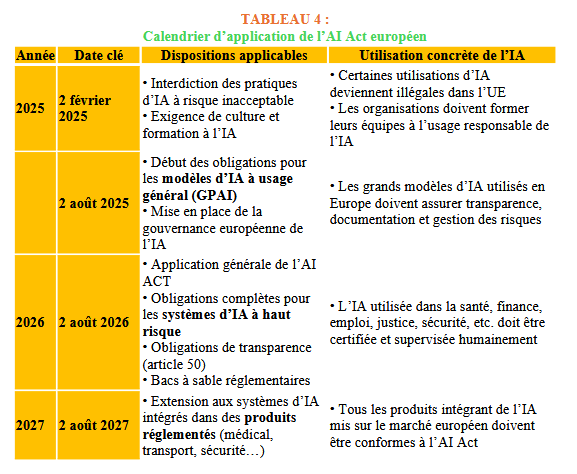
L’adoption, en 2024, du Règlement européen sur l’intelligence artificielle, plus connu sous
le nom d’AI Act, marque une étape historique dans la juridicisation de l’intelligence
artificielle à l’échelle mondiale.
Pour la première fois, un espace juridique majeur se dote d’un cadre contraignant, visant à
encadrer les usages de l’IA tout en assurant la protection des droits fondamentaux, la
sécurité des systèmes et la confiance des marchés.
Sur le plan économique, ce règlement tend déjà à devenir un standard normatif global,
produisant ce que la doctrine appelle un effet Bruxelles :
les entreprises internationales, y compris hors de l’Union européenne, adaptent leurs systèmes
d’IA aux exigences européennes afin de conserver l’accès au marché européen, qui représente
aujourd’hui plus de 450 millions de consommateurs et près de 22 % du PIB mondial.
Dans ce contexte international structurant, le Maroc développe un cadre juridique
émergent, fondé sur une régulation sectorielle fonctionnelle, articulée autour de trois piliers
majeurs :
- La protection des données personnelles, à travers la loi n° 09-08 et le rôle central de
la CNDP ; - La cybersécurité et la protection des systèmes d’information sensibles, assurées
par la DGSSI ; - La régulation des secteurs stratégiques (banque, télécoms, justice, sécurité, santé),
où les usages de l’IA sont indirectement encadrés par des normes de conformité, de
sûreté et de responsabilité.
Ces deux institutions constituent, de facto, les piliers d’une gouvernance marocaine de
l’IA, même en l’absence d’un AI ACT national formalisé.
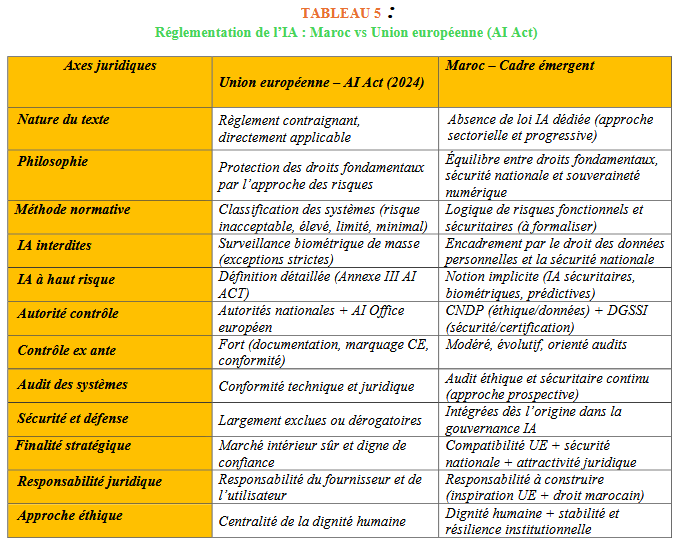
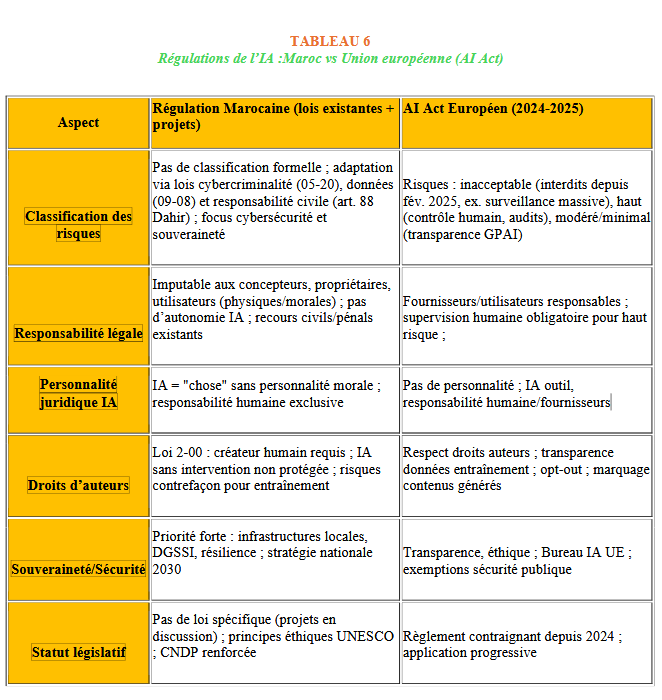
C’est pourquoi notre réflexion s’ouvre sur la question centrale suivante : Le cadre marocain
émergent et l’AI ACT Européen ?
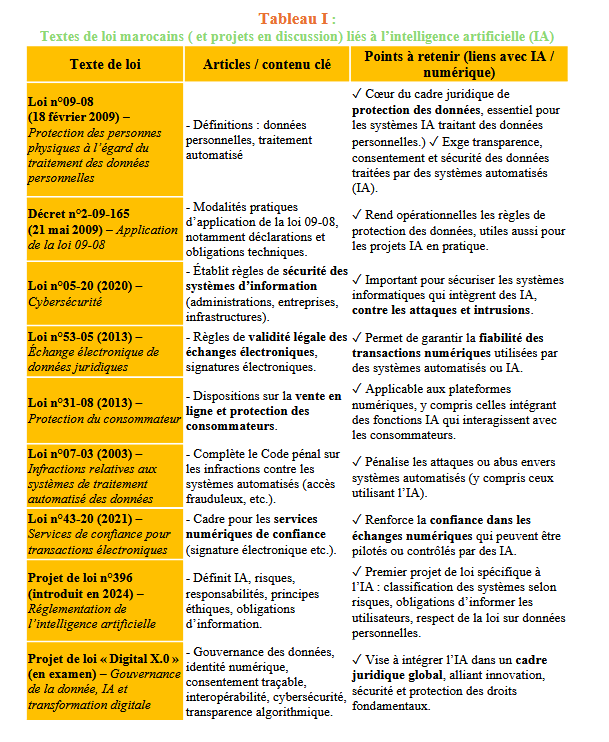
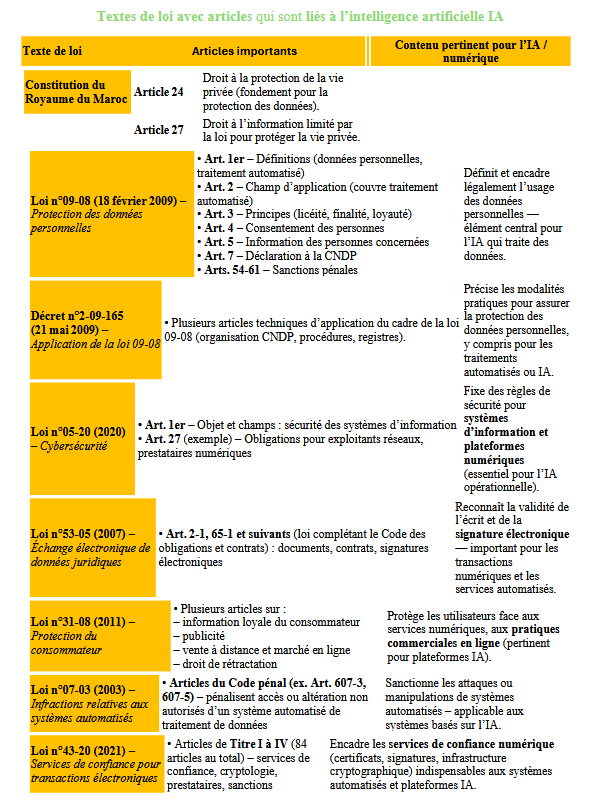
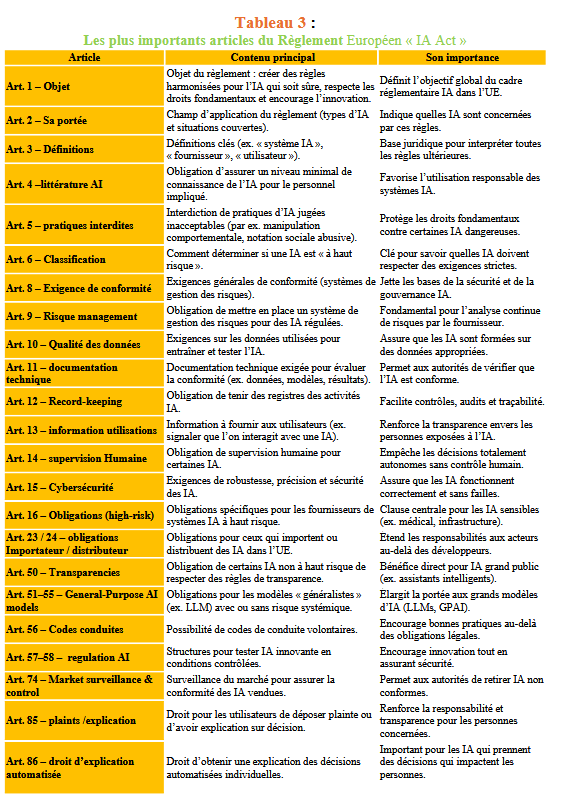
PARTIE I : SYNTHESE JURIDIQUE STATIQUE
PARTIE II : SYNTHESE JURIDIQUE REFLEXIVE
I- Des défis communs : Maroc et Union européenne face à l’IA
A. Infrastructures technologiques et effectivité du droi
Condition technologique de la normativité
L’adoption du Règlement européen sur l’intelligence artificielle (AI Act) en 2024
repose sur l’existence préalable d’infrastructures numériques matures (cloud
souverain, capacités de calcul, systèmes d’audit algorithmique), permettant une
effectivité immédiate du contrôle juridique des systèmes d’IA.
- Capacité institutionnelle et contrôle ex ante
Le modèle européen est fondé sur une régulation préventive, articulée autour :
o de mécanismes d’évaluation ex ante des risques,
o d’obligations de conformité technique,
o et d’autorités dotées de moyens humains et technologiques avancés.
Cette architecture suppose un haut degré de maturité administrative et
technologique. - Situation marocaine : une effectivité en construction
Le Maroc ne se trouve pas dans une situation de carence normative, mais dans une
phase de structuration progressive de l’écosystème numérique, caractérisée par :
o le développement continu des infrastructures digitales,
o l’adoption d’une stratégie nationale de cybersécurité,
o l’existence d’autorités de régulation fonctionnelles (CNDP, DGSSI, ANRT),
susceptibles de constituer le socle d’une gouvernance de l’IA. - Adaptabilité du modèle européen au contexte marocain
D’un point de vue de droit comparé, l’enjeu central n’est pas l’importation mécanique
de l’AI Act, mais son adaptation fonctionnelle à un contexte institutionnel différent.
Là où l’Union européenne privilégie une régulation fortement anticipative et
standardisée, le Maroc devra s’orienter vers :
o une régulation graduelle,
o fondée sur l’expérimentation normative,
o et sur le renforcement progressif des capacités techniques et humaines. - Primauté de l’effectivité sur la densité normative
Le choix marocain devra privilégier l’effectivité du droit plutôt que la densité des
obligations juridiques, en intégrant des mécanismes souples :
o Lignes directrices,
o Référentiels techniques,
o Audits ciblés a posteriori,
B. Menaces sécuritaires et adaptation des principes éthiques
Finalité axiologique du cadre européen
Le Règlement européen sur l’intelligence artificielle (AI Act) s’inscrit prioritairement
dans une logique de protection des droits fondamentaux consacrés par la Charte des
droits fondamentaux de l’Union européenne, notamment la dignité humaine, le droit
au respect de la vie privée, la protection des données à caractère personnel et le
principe de non-discrimination. Cette orientation reflète un environnement sécuritaire
globalement stabilisé, dans lequel les risques liés à l’IA sont appréhendés
principalement sous l’angle des libertés individuelles.
- Limites fonctionnelles de l’AI Act en matière sécuritaire
Si l’AI Act prévoit des restrictions importantes concernant certains usages sécuritaires
de l’IA (notamment la reconnaissance biométrique à distance), il demeure centré sur
une approche civile et économique de la régulation. Les enjeux de défense, de contrôle
des frontières et de sécurité nationale y sont traités de manière marginale ou relèvent
de régimes juridiques dérogatoires. - Spécificité des menaces sécuritaires dans le contexte marocain
Le Maroc est confronté à des risques sécuritaires spécifiques liés à l’usage des
technologies numériques, notamment :
o la désinformation algorithmique affectant l’ordre public et la stabilité
institutionnelle ;
o le recours à des systèmes de surveillance algorithmique dans un contexte de
prévention sécuritaire ;
o l’utilisation croissante de drones et de systèmes autonomes aux frontières ;
o la vulnérabilité des systèmes publics face aux cyberattaques.
Ces menaces confèrent à l’IA une dimension sécuritaire structurelle, dépassant
la seule problématique des droits individuels. - Justification juridique d’une catégorisation renforcée des risques sécuritaires
D’un point de vue juridique, ces spécificités légitiment l’instauration d’une
catégorisation spécifique ou renforcée des systèmes d’IA à risques sécuritaires élevés,
notamment ceux utilisés dans les domaines de la surveillance, de la défense et de la
cybersécurité. Une telle approche permettrait d’assurer un équilibre entre efficacité
sécuritaire et respect des standards européens en matière de droits fondamentaux
II. Gouvernance de l’IA : convergences normatives et spécificités
institutionnelle
A. Le modèle européen : centralisation normative et
supervision décentralisée
Une harmonisation normative forte par le règlement européen
L’AI Act a été adopté sous la forme d’un règlement, garantissant une application directe et
uniforme dans l’ensemble des États membres, conformément à l’article 288 du TFUE. Son
fondement juridique principal repose sur l’article 114 du TFUE, relatif à l’harmonisation des
législations nationales afin d’assurer le bon fonctionnement du marché intérieur. Ce choix
normatif vise explicitement à prévenir toute fragmentation réglementaire dans le domaine de
l’intelligence artificielle (considérants 1 à 5 de l’AI Act).
_Une structuration normative fondée sur l’approche par les risques
Le règlement établit une classification des systèmes d’IA selon leur niveau de risque,
constituant l’ossature du dispositif juridique (articles 5 à 7 de l’AI Act).Les pratiques
présentant un risque inacceptable sont interdites (article 5).Les systèmes d’IA à haut risque
sont soumis à des obligations renforcées de conformité, notamment en matière de
gouvernance des données, de documentation technique et de surveillance humaine (articles 8
à 15).
Cette architecture garantit la prévisibilité et la sécurité juridique, principes généraux du droit
de l’Union.
-La supervision décentralisée par les autorités nationales compétentes
L’AI Act confie l’application du règlement aux autorités nationales désignées par chaque État
membre (articles 59 et suivants). Ces autorités sont chargées de la surveillance du marché, du
contrôle de conformité et de l’exercice du pouvoir de sanction, conformément au principe de
subsidiarité administrative et au modèle déjà retenu en matière de protection des données
(RGPD).
-Un mécanisme de coordination à l’échelle de l’Union européenne
Afin d’assurer une application cohérente du règlement, l’AI ACT institue un cadre de
coordination européenne, notamment à travers la création d’un organe de coopération entre
autorités nationales (articles 65 à 68). Ce mécanisme vise à harmoniser les interprétations, à
partager les bonnes pratiques et à prévenir les divergences nationales susceptibles d’affecter
l’unité du marché intérieur.
-Une sécurité juridique élevée comme objectif explicite du dispositif
La combinaison d’une norme centralisée et d’une supervision décentralisée coordonnée
permet d’assurer un haut niveau de sécurité juridique pour les opérateurs économiques, les
autorités publiques et les utilisateurs finaux, conformément aux objectifs généraux énoncés à
l’article 1er de l’AI ACT.
-Des exigences structurelles élevées pour l’effectivité du modèle
L’effectivité de ce modèle suppose :
*une capacité administrative renforcée des autorités nationales, exigée notamment par
l’étendue des missions de contrôle et d’audit prévues aux articles 59 à 64 ;
*des moyens techniques importants, indispensables à l’évaluation ex ante des systèmes
d’IA à haut risque, à la certification et à la surveillance continue des systèmes mis sur le
marché.
Ces exigences constituent une condition essentielle du succès du modèle européen et
expliquent les difficultés de transposition immédiate dans des contextes institutionnels
différents.
B. Le modèle marocain émergent : une gouvernance hybride
Une architecture institutionnelle duale fondée sur la spécialisation fonctionnelle
La gouvernance marocaine de l’intelligence artificielle repose sur une répartition des
compétences entre la Commission nationale de contrôle de la protection des données à
caractère personnel (CNDP) et la Direction générale de la sécurité des systèmes d’information
(DGSSI). Cette structuration institutionnelle traduit une approche hybride combinant
protection des droits fondamentaux et exigences de sécurité nationale, conformément à
l’équilibre constitutionnel marocain (Constitution de 2011, art. 24 et 35).
-La CNDP comme garante juridique de l’éthique numérique
La CNDP exerce ses missions sur le fondement de la loi n° 09-08 relative à la protection des
personnes physiques à l’égard du traitement des données à caractère personnel (Dahir n° 1-
09-15 du 18 février 2009).
À ce titre, elle dispose de compétences d’autorisation préalable, de contrôle et de sanction des
traitements algorithmiques impliquant des données personnelles, traduisant juridiquement les
principes de :
o Finalité et proportionnalité des traitements (art. 3 et 5 de la loi 09-08),
o Transparence et information des personnes concernées (art. 7),
o Sécurité et confidentialité des données (art. 23).
- La DGSSI et la sécurisation des systèmes d’IA sensibles
La DGSSI est chargée de la protection des systèmes d’information de l’État et des
infrastructures critiques, notamment dans le cadre de la stratégie nationale de
cybersécurité et des textes relatifs à la sécurité des systèmes d’information publics.
Son intervention trouve un fondement juridique dans les compétences régaliennes de
l’État en matière de sécurité nationale et d’ordre public (Constitution, art. 21).
Elle joue un rôle central dans l’évaluation et la sécurisation des systèmes d’IA utilisés
à des fins sensibles, notamment en matière de surveillance, de gestion des frontières et
de cybersécurité. - Une supervision différenciée et proportionnée des systèmes d’IA
La coexistence des compétences de la CNDP et de la DGSSI permet une régulation
différenciée des systèmes d’IA selon leur finalité :
o les usages civils, administratifs ou commerciaux sont soumis prioritairement
au contrôle éthique et juridique de la CNDP ;
o les systèmes d’IA à impact sécuritaire élevé font l’objet d’un contrôle
technique renforcé par les autorités compétentes en matière de cybersécurité.
Cette approche reflète le principe général de proportionnalité, reconnu tant en
droit constitutionnel marocain qu’en droit comparé. - Articulation entre libertés individuelles et souveraineté numérique
Le modèle marocain vise à concilier la protection de la vie privée et des données
personnelles (Constitution, art. 24 ; loi 09-08) avec les impératifs de souveraineté
numérique et de sécurité de l’État. Cette articulation répond à une logique de
conciliation des normes constitutionnelles, classique en droit public, entre droits
fondamentaux et exigences de sécurité collective. - Une intégration anticipée de la dimension sécuritaire du droit de l’IA
Contrairement à l’AI ACT européen, dans lequel les usages sécuritaires de l’IA sont
partiellement traités en marge du dispositif général, le Maroc dispose de la faculté
juridique d’intégrer dès l’origine une lecture sécuritaire du droit de l’IA. Cette
intégration peut s’opérer sans remise en cause des principes fondamentaux de
transparence, de contrôle humain et de responsabilité, mais par une adaptation
contextuelle de leurs modalités d’application
Conclusion synthétique
Le modèle marocain se caractérise par une régulation indirecte et fragmentée, reposant sur
des textes sectoriels relatifs à la protection des données personnelles, à la cybersécurité, aux
télécommunications ou encore à la sécurité des systèmes d’information. Cette approche
pragmatique permet une adaptabilité aux spécificités de chaque secteur, tout en assurant un
certain niveau de protection juridique. Toutefois, l’absence d’un cadre transversal dédié à l’IA
limite la lisibilité normative, la prévisibilité juridique pour les acteurs et la prise en compte
explicite des risques systémiques propres aux technologies d’IA.
À l’inverse, l’AI ACT Européen institue une régulation unifiée, préventive et fondée sur le
risque, marquant une étape avancée dans la juridicisation de l’IA. En classifiant les systèmes
selon leur niveau de risque et en imposant des obligations graduées, l’Union européenne opte
pour une gouvernance ex ante visant à concilier protection des droits fondamentaux, sécurité
du marché intérieur et innovation responsable. Ce modèle offre une cohérence normative
élevée, mais au prix d’une complexité réglementaire susceptible de peser sur certains acteurs
économiques.
